

日本狙い撃つサイバー攻撃に拍車…高市政権の制度改悪「個人情報ダダ漏れ」で被害者は泣きを見る
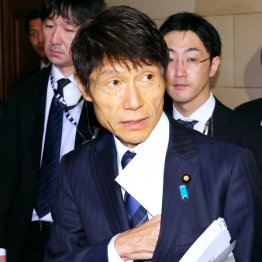
不正アクセスによる個人情報の流出が拡大の一途をたどっている。高市首相は官邸主導のセキュリティー対策を急ぐと息巻いているが、司令塔であるはずのデジタル庁では今年9月に発覚した政府職員ら24.6万件の情報漏洩事案に続き、さらに委託先から1.3万件超の個人情報が流出した可能性があると判明。政府関係機関も攻撃対象になる中、高市政権は個人情報保護から逆行しているのだからタチが悪い。
先週末23日も個人情報の漏洩が相次いだ。佐川急便は氏名や住所、電話番号などを含む個人情報が最大約5323万件流出した恐れがあると発表。医療情報専門サイトm3.com等を運営する「エムスリー」も、会員や製薬企業担当者など約2.8万人の個人情報が漏洩したと公表した。
不正アクセスとは別に、プログラミング言語「PHP」に重大な“穴”が見つかった脆弱性問題も尾を引きそうだ。世界のサイトの約7割がPHPを使っているが、うち半分は古いバージョンで修正が困難だという。放置すれば不正利用される恐れがあり、ホームページの閉鎖や停止が続いている。
ヤバいのは、AIの発達によって日本へのサイバー攻撃のハードルが低くなっていることだ。要因のひとつが「日本語神話」の崩壊である。ITジャーナリストの井上トシユキ氏が言う。
「日本語は『てにをは』が複雑で、話し言葉と書き言葉が一致しないなど、攻撃を仕掛ける側にとっては言語的ハードルが高かった。ところが、AIの発達により、最近では国税庁をかたったフィッシングメールも役所のような文章を書くようになってきました。今まで日本語がサイバー攻撃の障壁になっていたということは、裏を返せば、日本は手つかずの『ブルーオーシャン』ということ。日本の大企業はセキュリティーが甘いわけでは決してありませんが、委託先のシステムに“穴”があると逐一把握するのは難しく、そこを突かれているのでしょう」
高市首相は23日、自身のXで〈サイバー情勢は、官民を挙げて緊急で対応を要する事態にあります〉と危機感をにじませたが、個人情報の「保護」に大穴をあけたのが何を隠そう高市政権である。
今年7月、AI開発促進の名の下に、個人情報保護法の改悪を強行。これにより、AI開発を含む「統計作成」などの目的であれば、企業や自治体、個人事業主までもが、個人の病歴や犯罪歴、思想信条など機微な情報を本人同意なしに活用できるようになった。