

デジタル庁漏洩に募る不安…個人情報の“塊”たる医療データ「国が一元管理」の危うさ
公開日: 更新日:
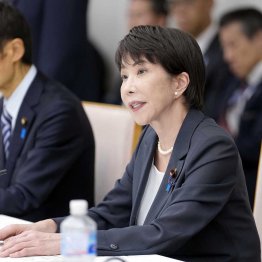
「深刻な事態となっており、早急に対策を強化する必要がある」──。26日のサイバーセキュリティーに関する関係閣僚会議の初会合で、そう危機感をあらわにした高市早苗首相。サイバーセキュリティーに関する本を出版し、この分野に一家言を持つ高市センセーにしては遅すぎる危機管理だが、仕方ない。不正アクセス続発の中でも、個人情報の規制緩和を進める間の悪さだからだ。
26日も情報漏洩事案が次々発覚。家電量販店「ジョーシン」を運営するJoshinが、不正アクセスによって最大600万件の個人情報が漏れた可能性があると発表した。免許証画像やマイナンバーカード、口座番号などの情報も含まれるという。
国や自治体、企業を狙ったサイバー攻撃が相次いでいるのに、政府は個人情報の“塊”である医療データの活用推進を計画中だ。来年の通常国会での法案提出を目指し、患者の健康に関する情報を本人同意不要で提供・取得できるシステムをつくろうとしている。
「患者から吸い上げる『医療等情報』の範囲は、個人を特定できるゲノムデータや画像情報を筆頭に、所得や就労、家族情報など幅広い。背景にあるのは、高市政権の戦略17分野に盛り込まれた『創薬・先端医療』。本来は研究機関が負うべきデータ収集のコストを規制緩和によって取っ払うのが狙いです」(政府関係者)