

デジタル庁漏洩に募る不安…個人情報の“塊”たる医療データ「国が一元管理」の危うさ
公開日: 更新日:
「機微情報を窃取されては元も子もない」
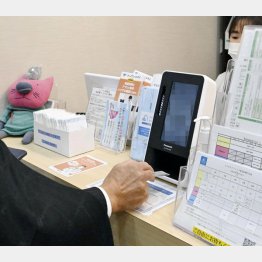
23日の衆院厚労委員会で、塩崎彰久副大臣は検討中の中身として、▼大規模病院に「医療等情報」の提供を義務付けること▼患者が情報提供を拒否する「オプトアウト」を国が一元管理すること▼利活用時の安全管理などを国が一元的に審査すること──を挙げた。
しかし、コトここに至って「国が一元管理」とは不安が募る。サイバーセキュリティーの司令塔たるデジタル庁では、先月発覚した政府職員ら24.6万人分の情報漏洩に続き、今月22日には委託先から1.3万件の個人情報が流出した可能性が明らかになった。
「複数の委託先にまたがってシステムを構築している場合、委託先のセキュリティーホールにまで目は届かない。国による一元管理は、安心・安全を意味しないのです」(ITコンサルタント)
かつて高市首相は自身のコラム(削除済み)で、〈サイバー攻撃によって機微情報を窃取されては元も子もありません〉と訴えていた。そのリスクを他ならぬ高市首相自身が高めているのだからウンザリする。
◇ ◇ ◇
高市政権の「個人情報」に対するデタラメぶりにはゾッとする…関連記事【もっと読む】【さらに読む】などでも詳しく報じている。